GlobalProtect: Altijd-aan VPN met Intelligente Gateway Selectie
GlobalProtect, van Palo Alto Networks, beveiligt mobiele toegang tot bedrijfsnetwerken voor werknemers en IT-beheerders van ondernemingen. De app stelt een versleutelde VPN-tunnel in en handhaaft bedrijfsbeleid op iPhone-apparaten, vaak automatisch verbinding makend via iOS VPN On-Demand om gebruikersinterventie te verminderen. Belangrijke mogelijkheden zijn IPSec of SSL-transport, biometrische authenticatie, controles van het Host Information Profile en intelligente poortselectie voor prestaties. Het is geschikt voor remote workers en IT-teams die beleidsgestuurde mobiele toegang tot interne applicaties vereisen.
Meest gekozen alternatief
Wat de app doet voor mobiele toegang tot ondernemingen
De app breidt de next-generation firewallbescherming van de ontwikkelaar uit naar iPhone en iPad, en creëert een versleutelde tunnel die het apparaat behandelt alsof het zich op het interne netwerk bevindt. Het ondersteunt Remote Access VPN en App-Level VPN-modus en gebruikt IPSec of SSL-transport. Beheerders kunnen identiteit- en apparaatgebaseerde controles afdwingen zodat bedrijfsbronnen dezelfde beleidsbehandeling krijgen als on-premises eindpunten.
Hoe de app continue en selectieve connectiviteit onderhoudt
Altijd-Aan VPN ondersteuning via iOS VPN On-Demand en automatische gateway-ontdekking houden sessies actief zonder herhaalde gebruikersaanmelding. Beleid-gedreven split tunneling beperkt de veilige tunnel tot bedrijfsverkeer, wat de bandbreedte voor persoonlijke apps behoudt. Authenticatie en gezondheidscontroles, inclusief biometrische aanmelding en verificatie van het Host Information Profile, regelen de toegang op basis van apparaatcompliance in plaats van handmatige overschrijvingen.
Is de app beheersbaar voor IT tijdens provisioning en beleidsinstelling
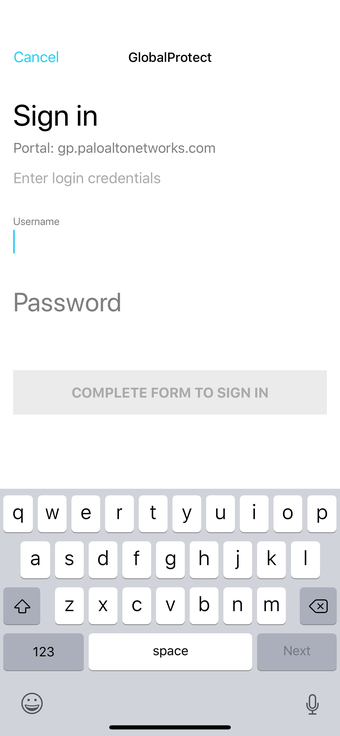
De app integreert met Mobile Device Management-systemen om de provisioning van ondernemingen te vereenvoudigen en koppelt met de firewall van de ontwikkelaar voor gecentraliseerde beleidsafdwinging. Het ondersteunt multi-factor authenticatiemethoden zoals RADIUS en SAML en draait op iPhone en iPad met iOS 10.0 of later. Wanneer centraal geconfigureerd, is het verbindingsmodel grotendeels transparant voor eindgebruikers, waardoor routine helpdeskinterventies worden verminderd.
Hoe betrouwbaar is de runtime-operatie en welke operationele problemen doen zich voor
In ondernemingsimplementaties wordt de app over het algemeen goed ontvangen vanwege het set-and-forget verbindingsmodel en het transparante gedrag zodra deze is geconfigureerd. Rapporten benadrukken af en toe herverbinding mislukkingen wanneer apparaten uit de slaapstand komen en enkele interfacebeperkingen in vergelijking met consumenten VPN-apps. Beheerders moeten sessielogs monitoren en de wake/sleep-overgangen testen tijdens pilotimplementaties om omgeving-specifieke herverbinding patronen aan het licht te brengen voordat brede implementatie plaatsvindt.
Wie de app zou moeten adopteren en waar het minder geschikt is
Voor ondernemingen die al gestandaardiseerd zijn op Palo Alto-infrastructuur, is de app een pragmatische mobiele toegangoplossing; het vereist een gateway die is ingeschakeld op de Palo Alto-firewall van de organisatie, wat het minder geschikt maakt voor organisaties zonder die infrastructuur. IT-teams die beleidsgeforceerde mobiele toegang nodig hebben, profiteren het meest; teams die op zoek zijn naar eenvoudige, consumentgerichte VPN's, kunnen het operationele model ingewikkelder vinden. Implementatie profiteert van IT-geleide governance.